The machine
A máquina
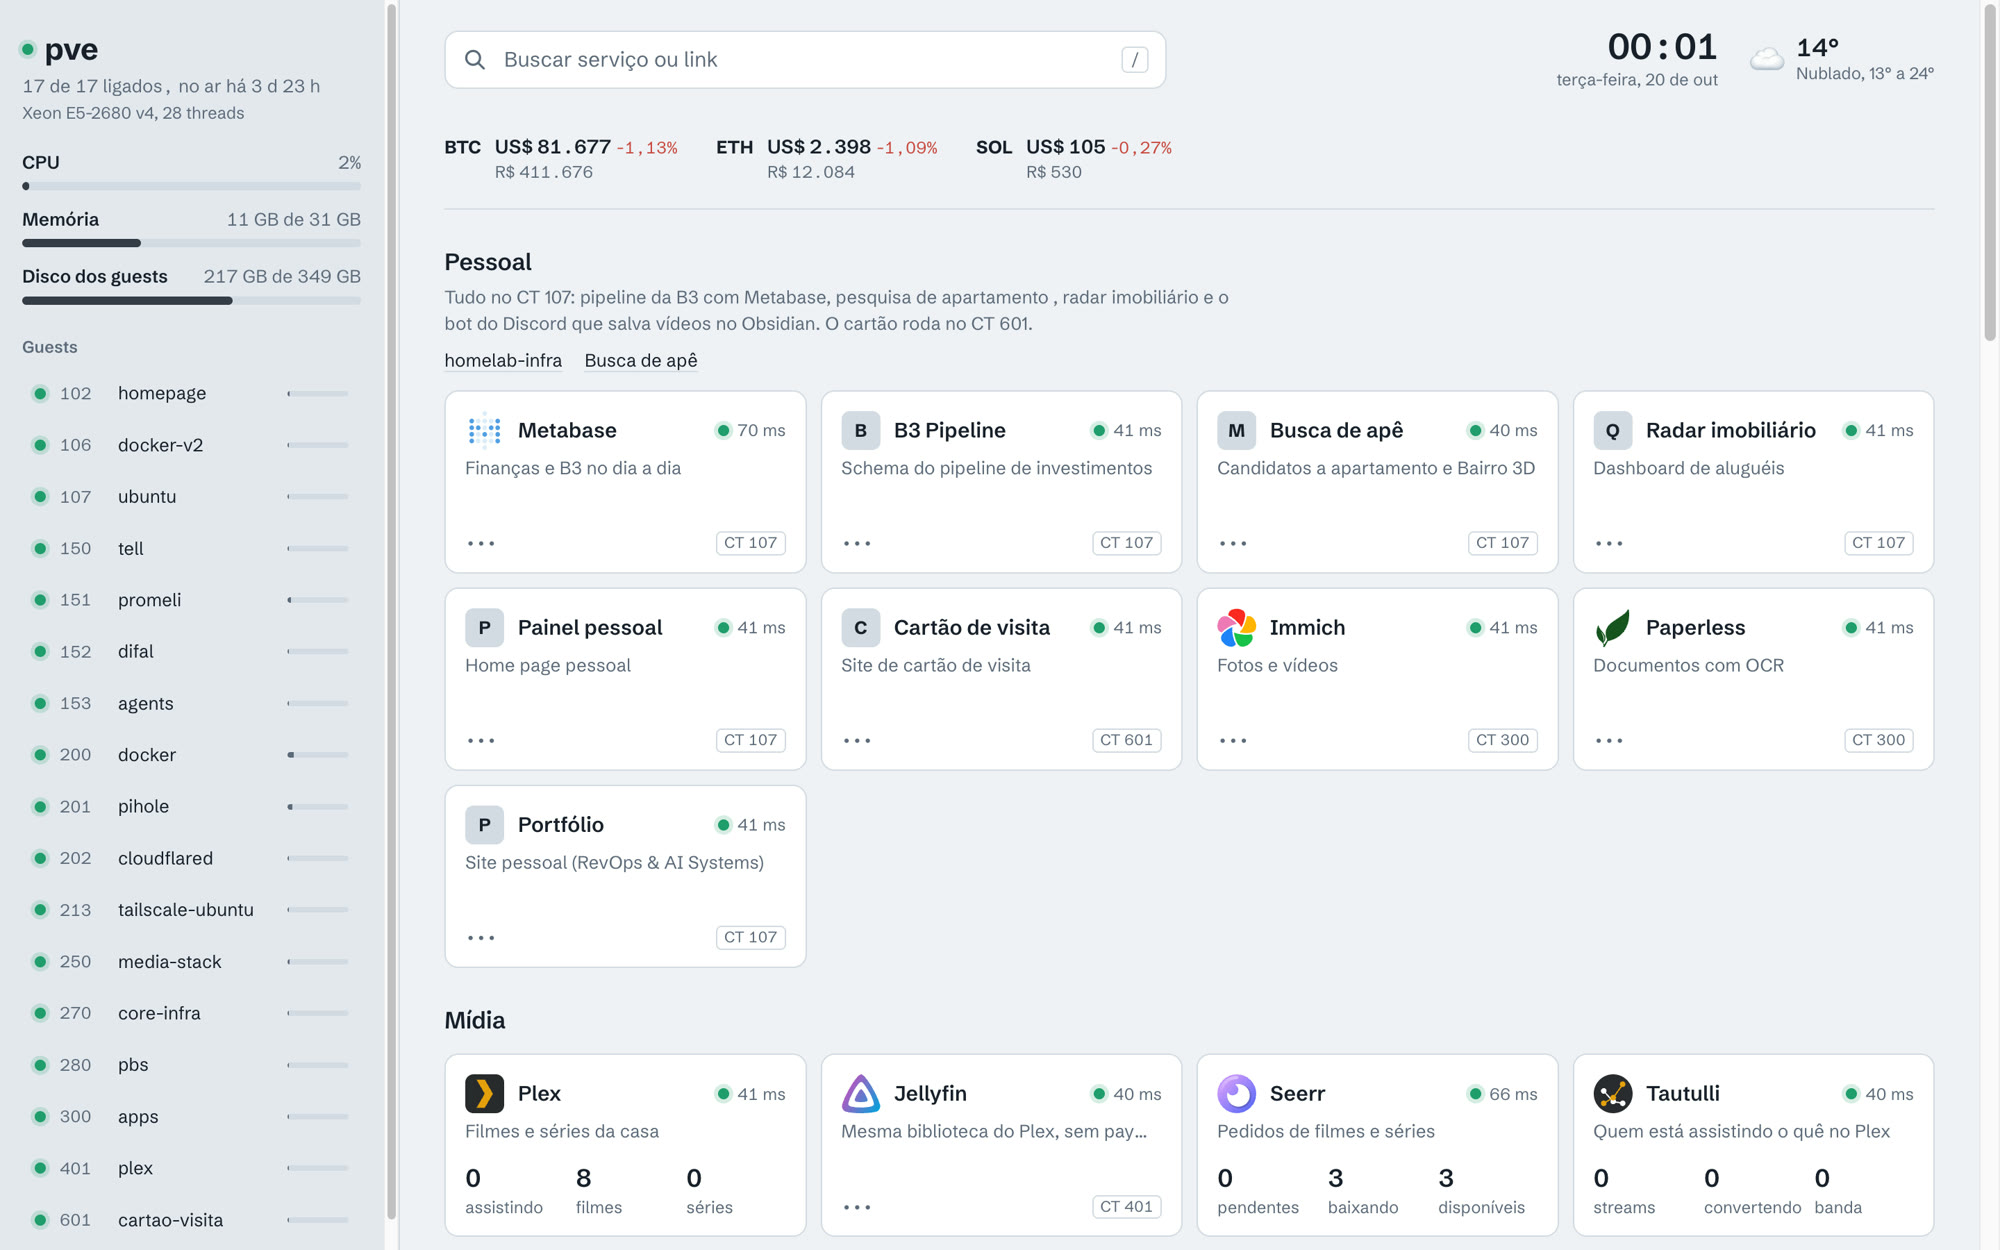
- Xeon E5-2680 v4, 28 threads, 32 GB of RAM and a GTX 1050 for video, on Proxmox VE.
- 17 containers, one per job: each product, each pipeline, the agent team, DNS, tunnels, media, photos, documents, backups. Lightweight LXC containers rather than one big Docker host, so each one can be backed up, restored and firewalled on its own.
- Xeon E5-2680 v4, 28 threads, 32 GB de RAM e uma GTX 1050 para vídeo, no Proxmox VE.
- 17 containers, um por função: cada produto, cada pipeline, o time de agentes, DNS, túneis, mídia, fotos, documentos, backups. Containers LXC leves em vez de um host Docker grande, para que cada um tenha backup, restauração e firewall independentes.
What runs on it
O que roda nele
- Products: staging and back office for Tell, promeli.ia and the DIFAL panel.
- Data: the investment pipeline, the housing radar and the home decision engine.
- AI: Tell's agent team, the YouTube bot and the second brain they all read from.
- Home: Plex and Jellyfin, photo backup, scanned documents with OCR, ad blocking for the whole house.
- Produtos: staging e back office do Tell, da promeli.ia e do Painel DIFAL.
- Dados: o pipeline de investimentos, o radar imobiliário e o motor de decisão de moradia.
- IA: o time de agentes do Tell, o bot do YouTube e o segundo cérebro de onde todos leem.
- Casa: Plex e Jellyfin, backup de fotos, documentos escaneados com OCR, bloqueio de anúncios para a casa toda.
Keeping it boring
Mantendo sem graça
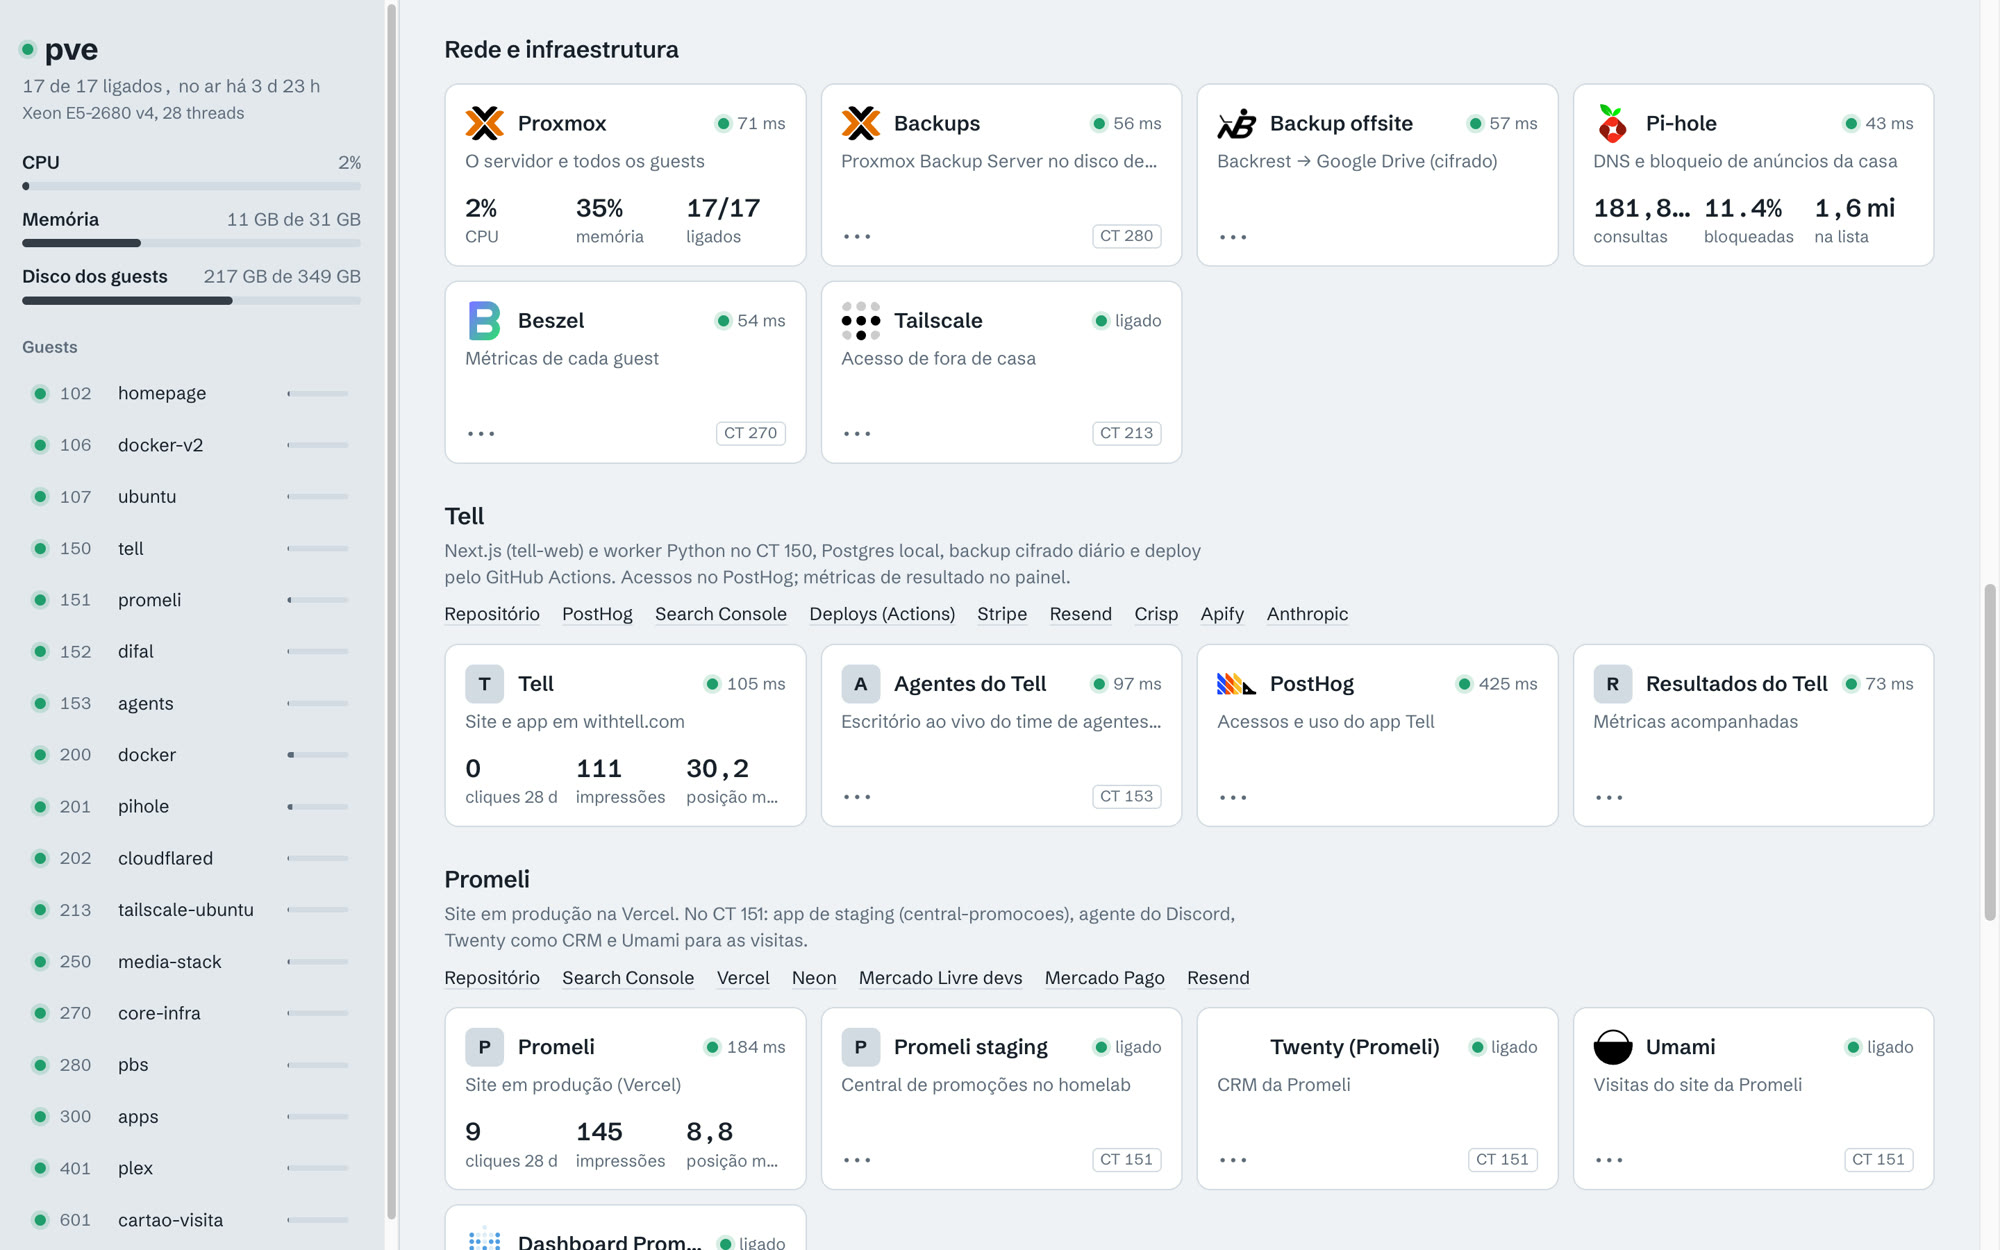
- Backups, twice. Scheduled snapshots of every container to Proxmox Backup Server on a separate disk, and an encrypted copy off site to Google Drive.
- Monitoring that talks. 43 checks in Uptime Kuma and per-container metrics in Beszel. Anything down goes to Discord, so I find out before anyone else does.
- Nothing open to the internet. Public pages go out through Cloudflare Tunnel; private ones sit behind Cloudflare Access; I get in from outside through Tailscale. No ports forwarded on the router.
- Least privilege per container. Firewall rules on the containers that touch anything sensitive, and secrets kept in a password manager rather than in files or git remotes.
- Backup em dobro. Snapshots agendados de cada container para o Proxmox Backup Server, num disco separado, e uma cópia cifrada fora de casa, no Google Drive.
- Monitoramento que avisa. 43 checagens no Uptime Kuma e métricas por container no Beszel. Qualquer coisa fora do ar vai para o Discord, então eu fico sabendo antes de todo mundo.
- Nada aberto para a internet. As páginas públicas saem pelo Cloudflare Tunnel; as privadas ficam atrás do Cloudflare Access; de fora, eu entro pelo Tailscale. Nenhuma porta aberta no roteador.
- Privilégio mínimo por container. Regras de firewall nos containers que tocam em algo sensível, e segredos guardados num gerenciador de senhas, não em arquivos nem em remotes do git.
Run like a small company
Tocado como uma pequena empresa
Every project has a short README and a notes file that says what it is, how to run it and what already cost hours. Every change of any size is written down in the second brain with the date and the why. That is what lets an AI assistant work on it safely, and what lets me come back after a month and pick up where I stopped. A few standing rules do the rest: nothing destructive without a specific OK, network changes only with an automatic rollback armed, and no secret ever printed.
Todo projeto tem um README curto e um arquivo de notas que diz o que ele é, como rodar e o que já custou horas. Toda mudança de algum tamanho fica registrada no segundo cérebro, com a data e o porquê. É isso que permite a um assistente de IA mexer com segurança, e que me deixa voltar depois de um mês e continuar de onde parei. Algumas regras fixas fazem o resto: nada destrutivo sem um OK específico, mudança de rede só com rollback automático armado, e nenhum segredo jamais exibido.